
Parámetros
Más información sobre el libro
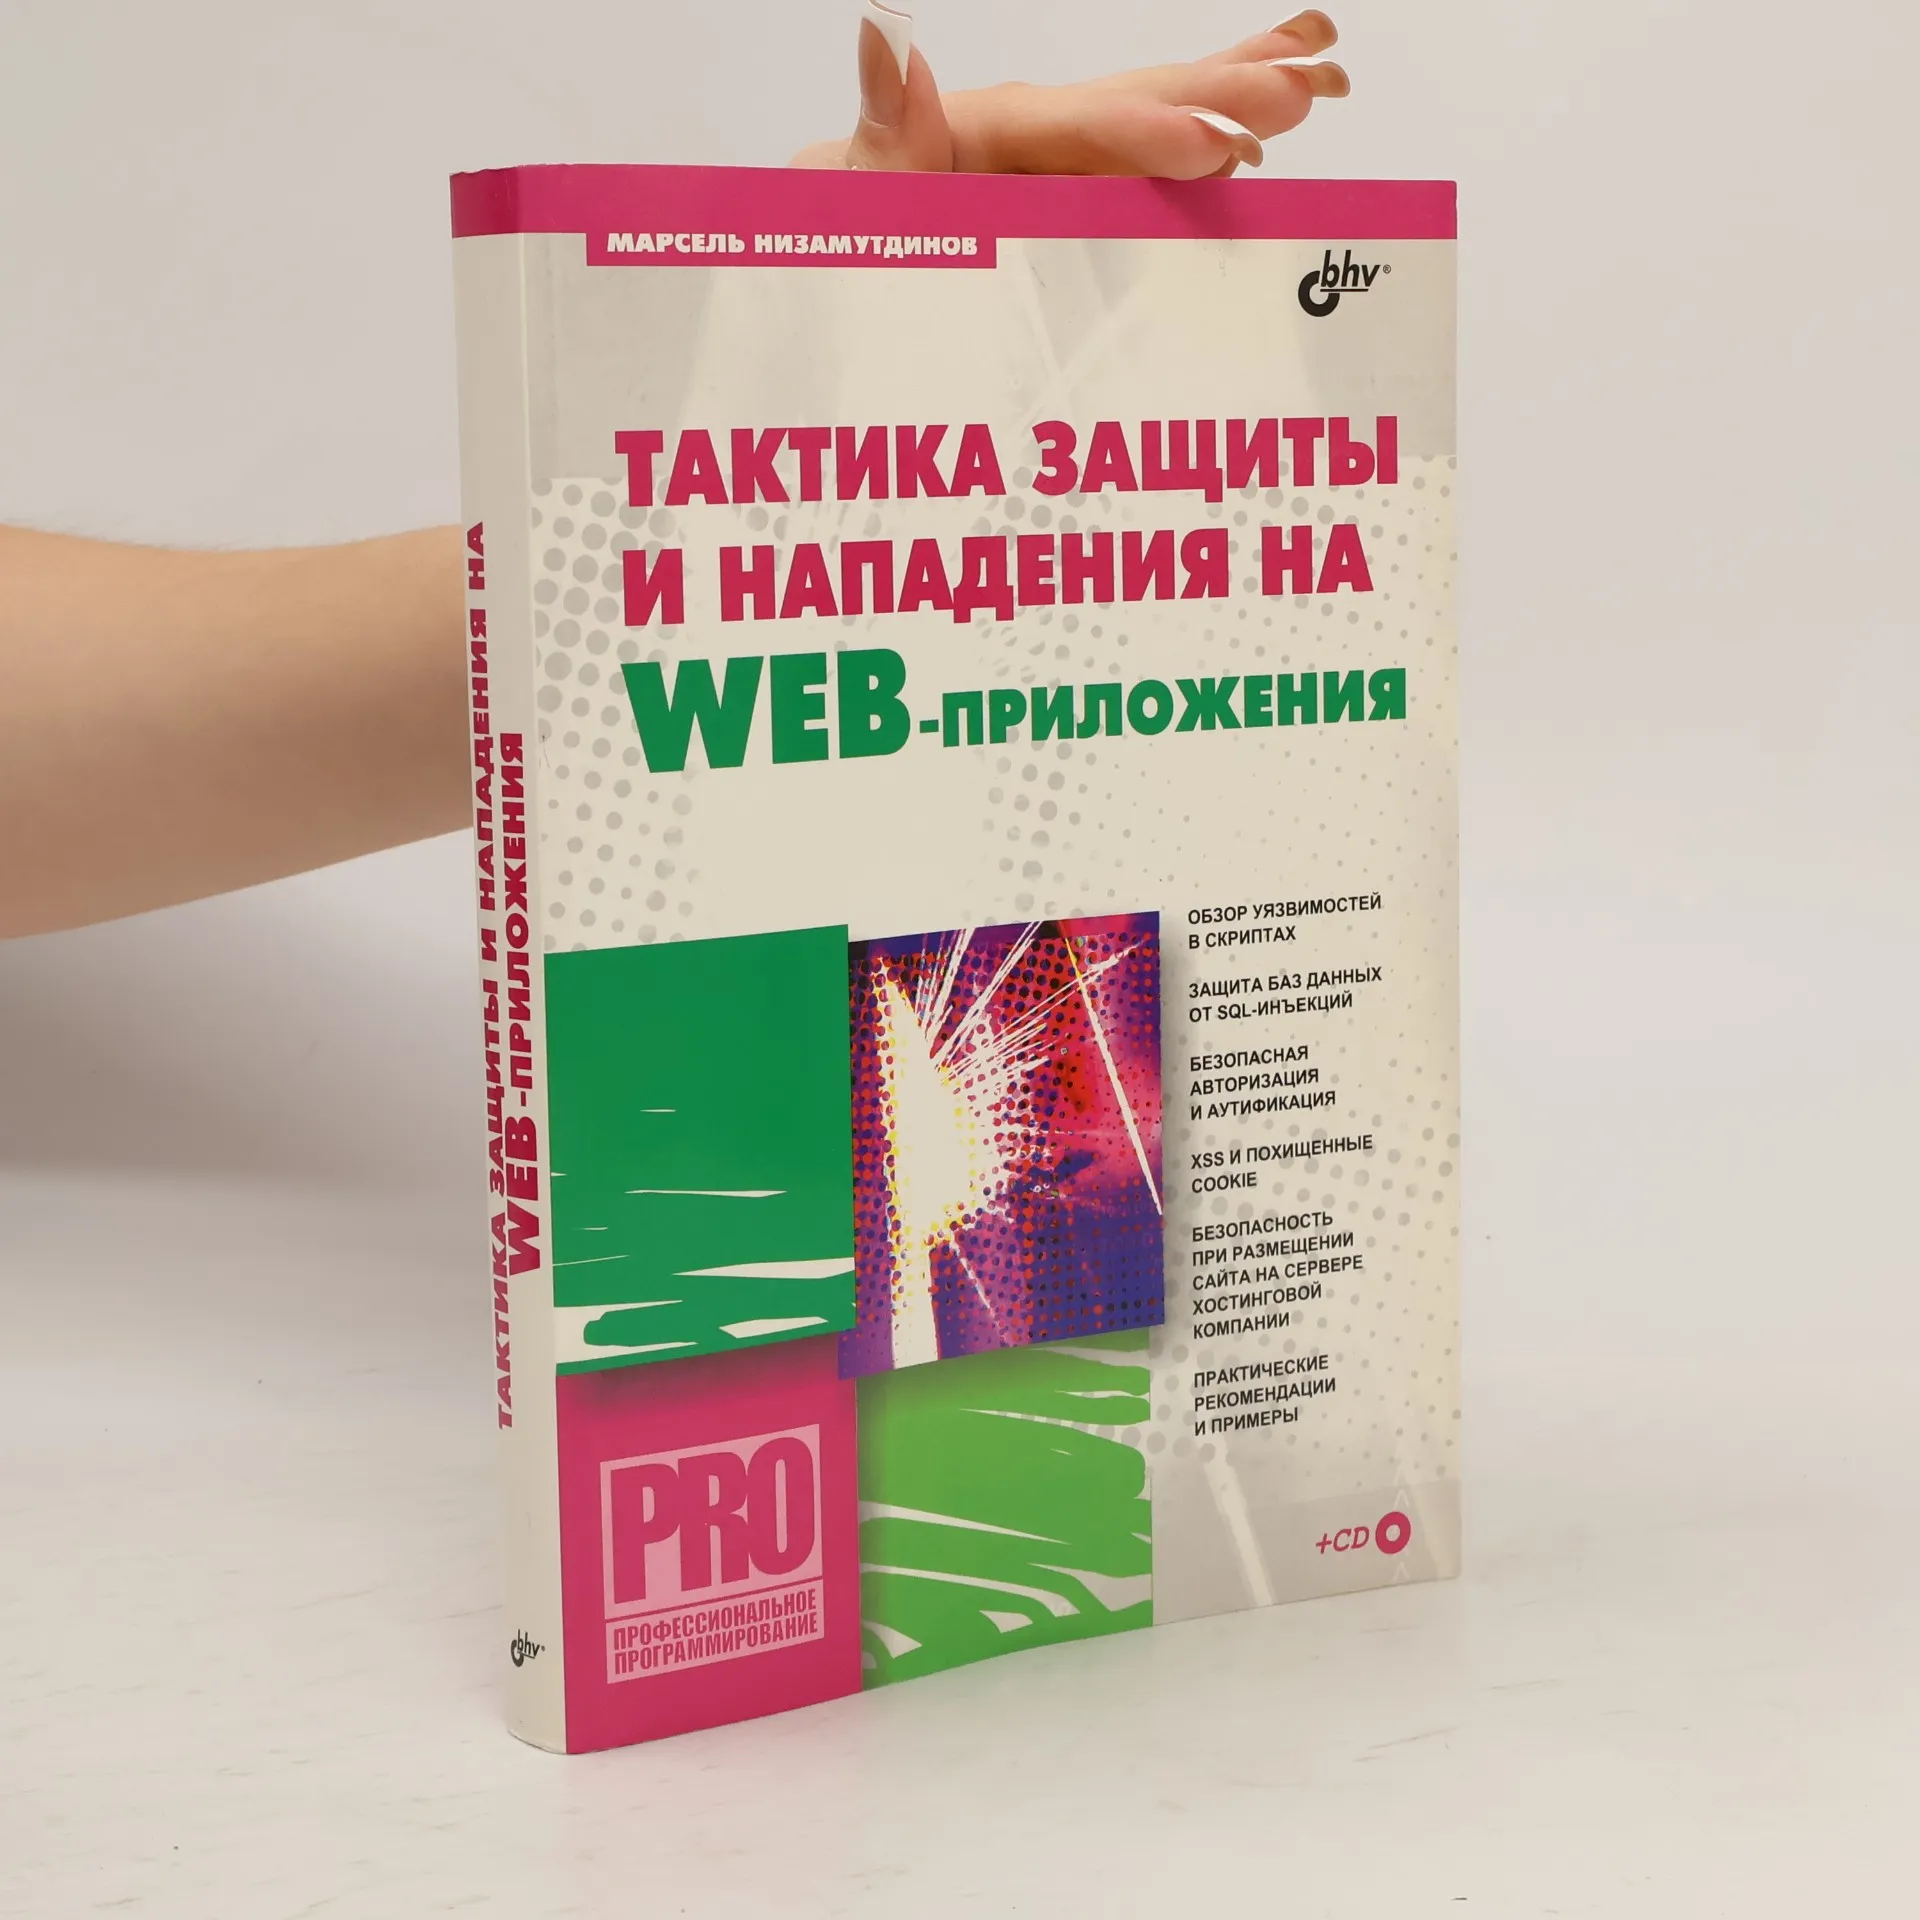
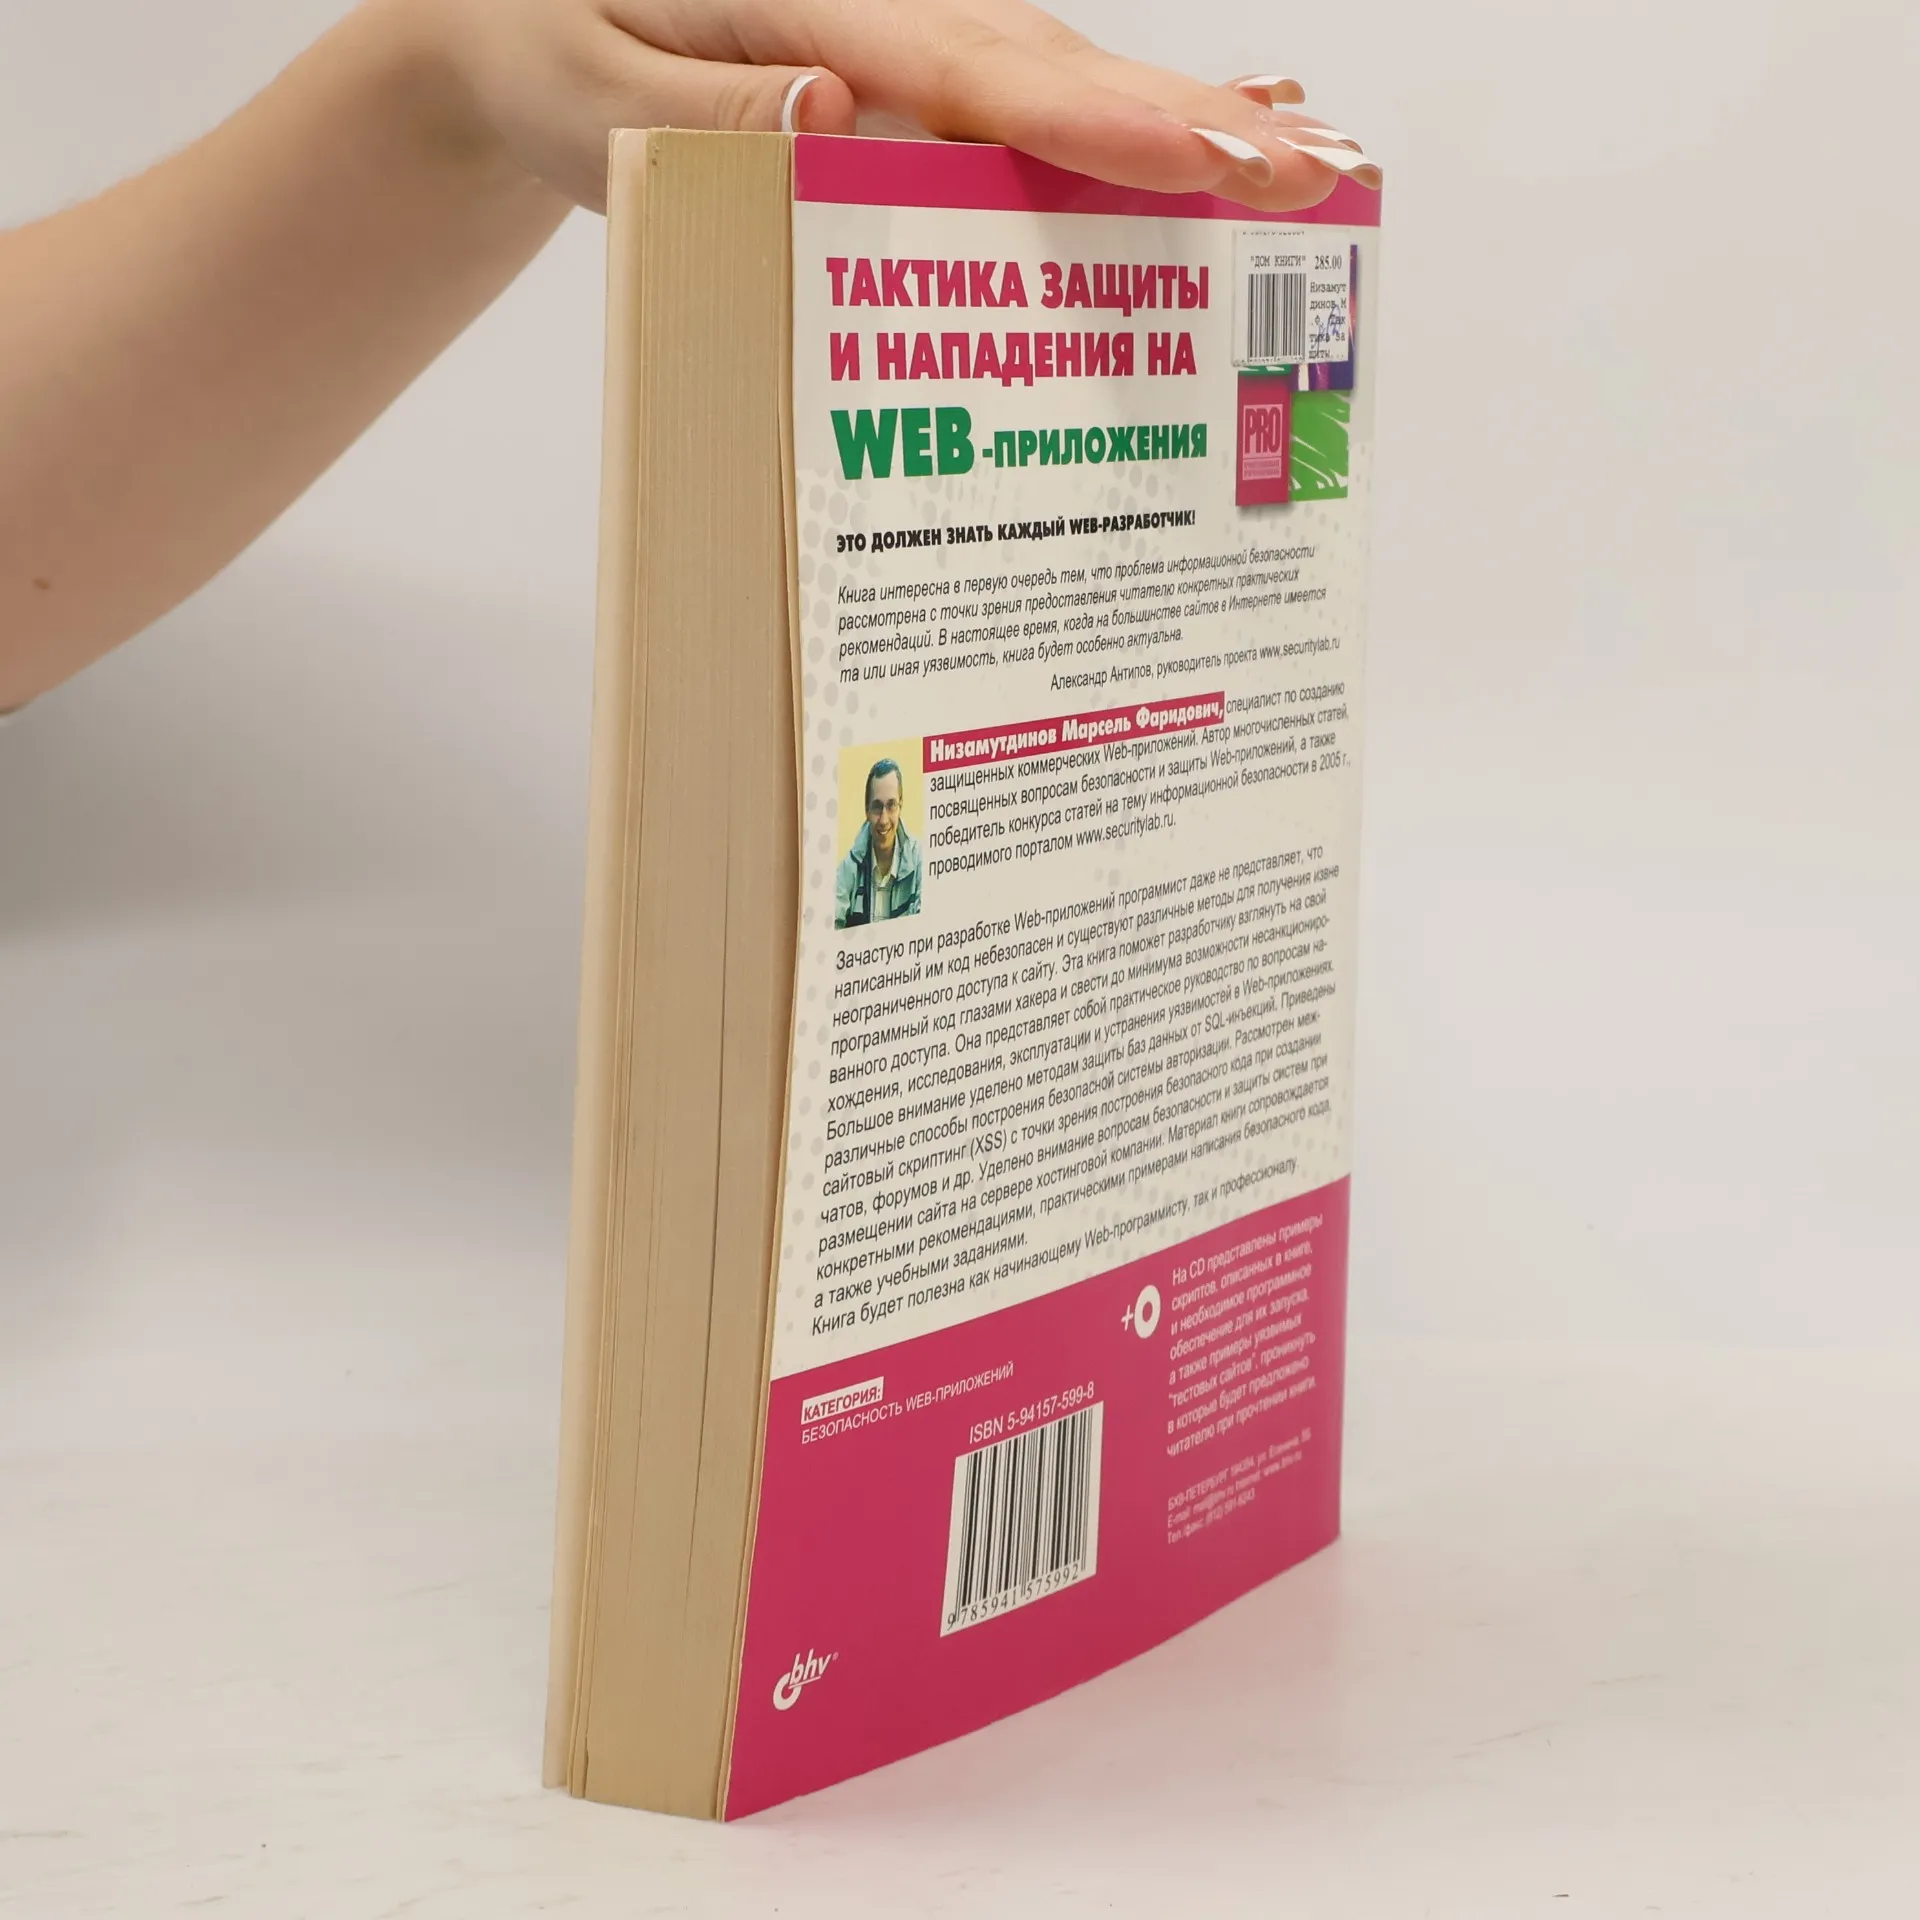
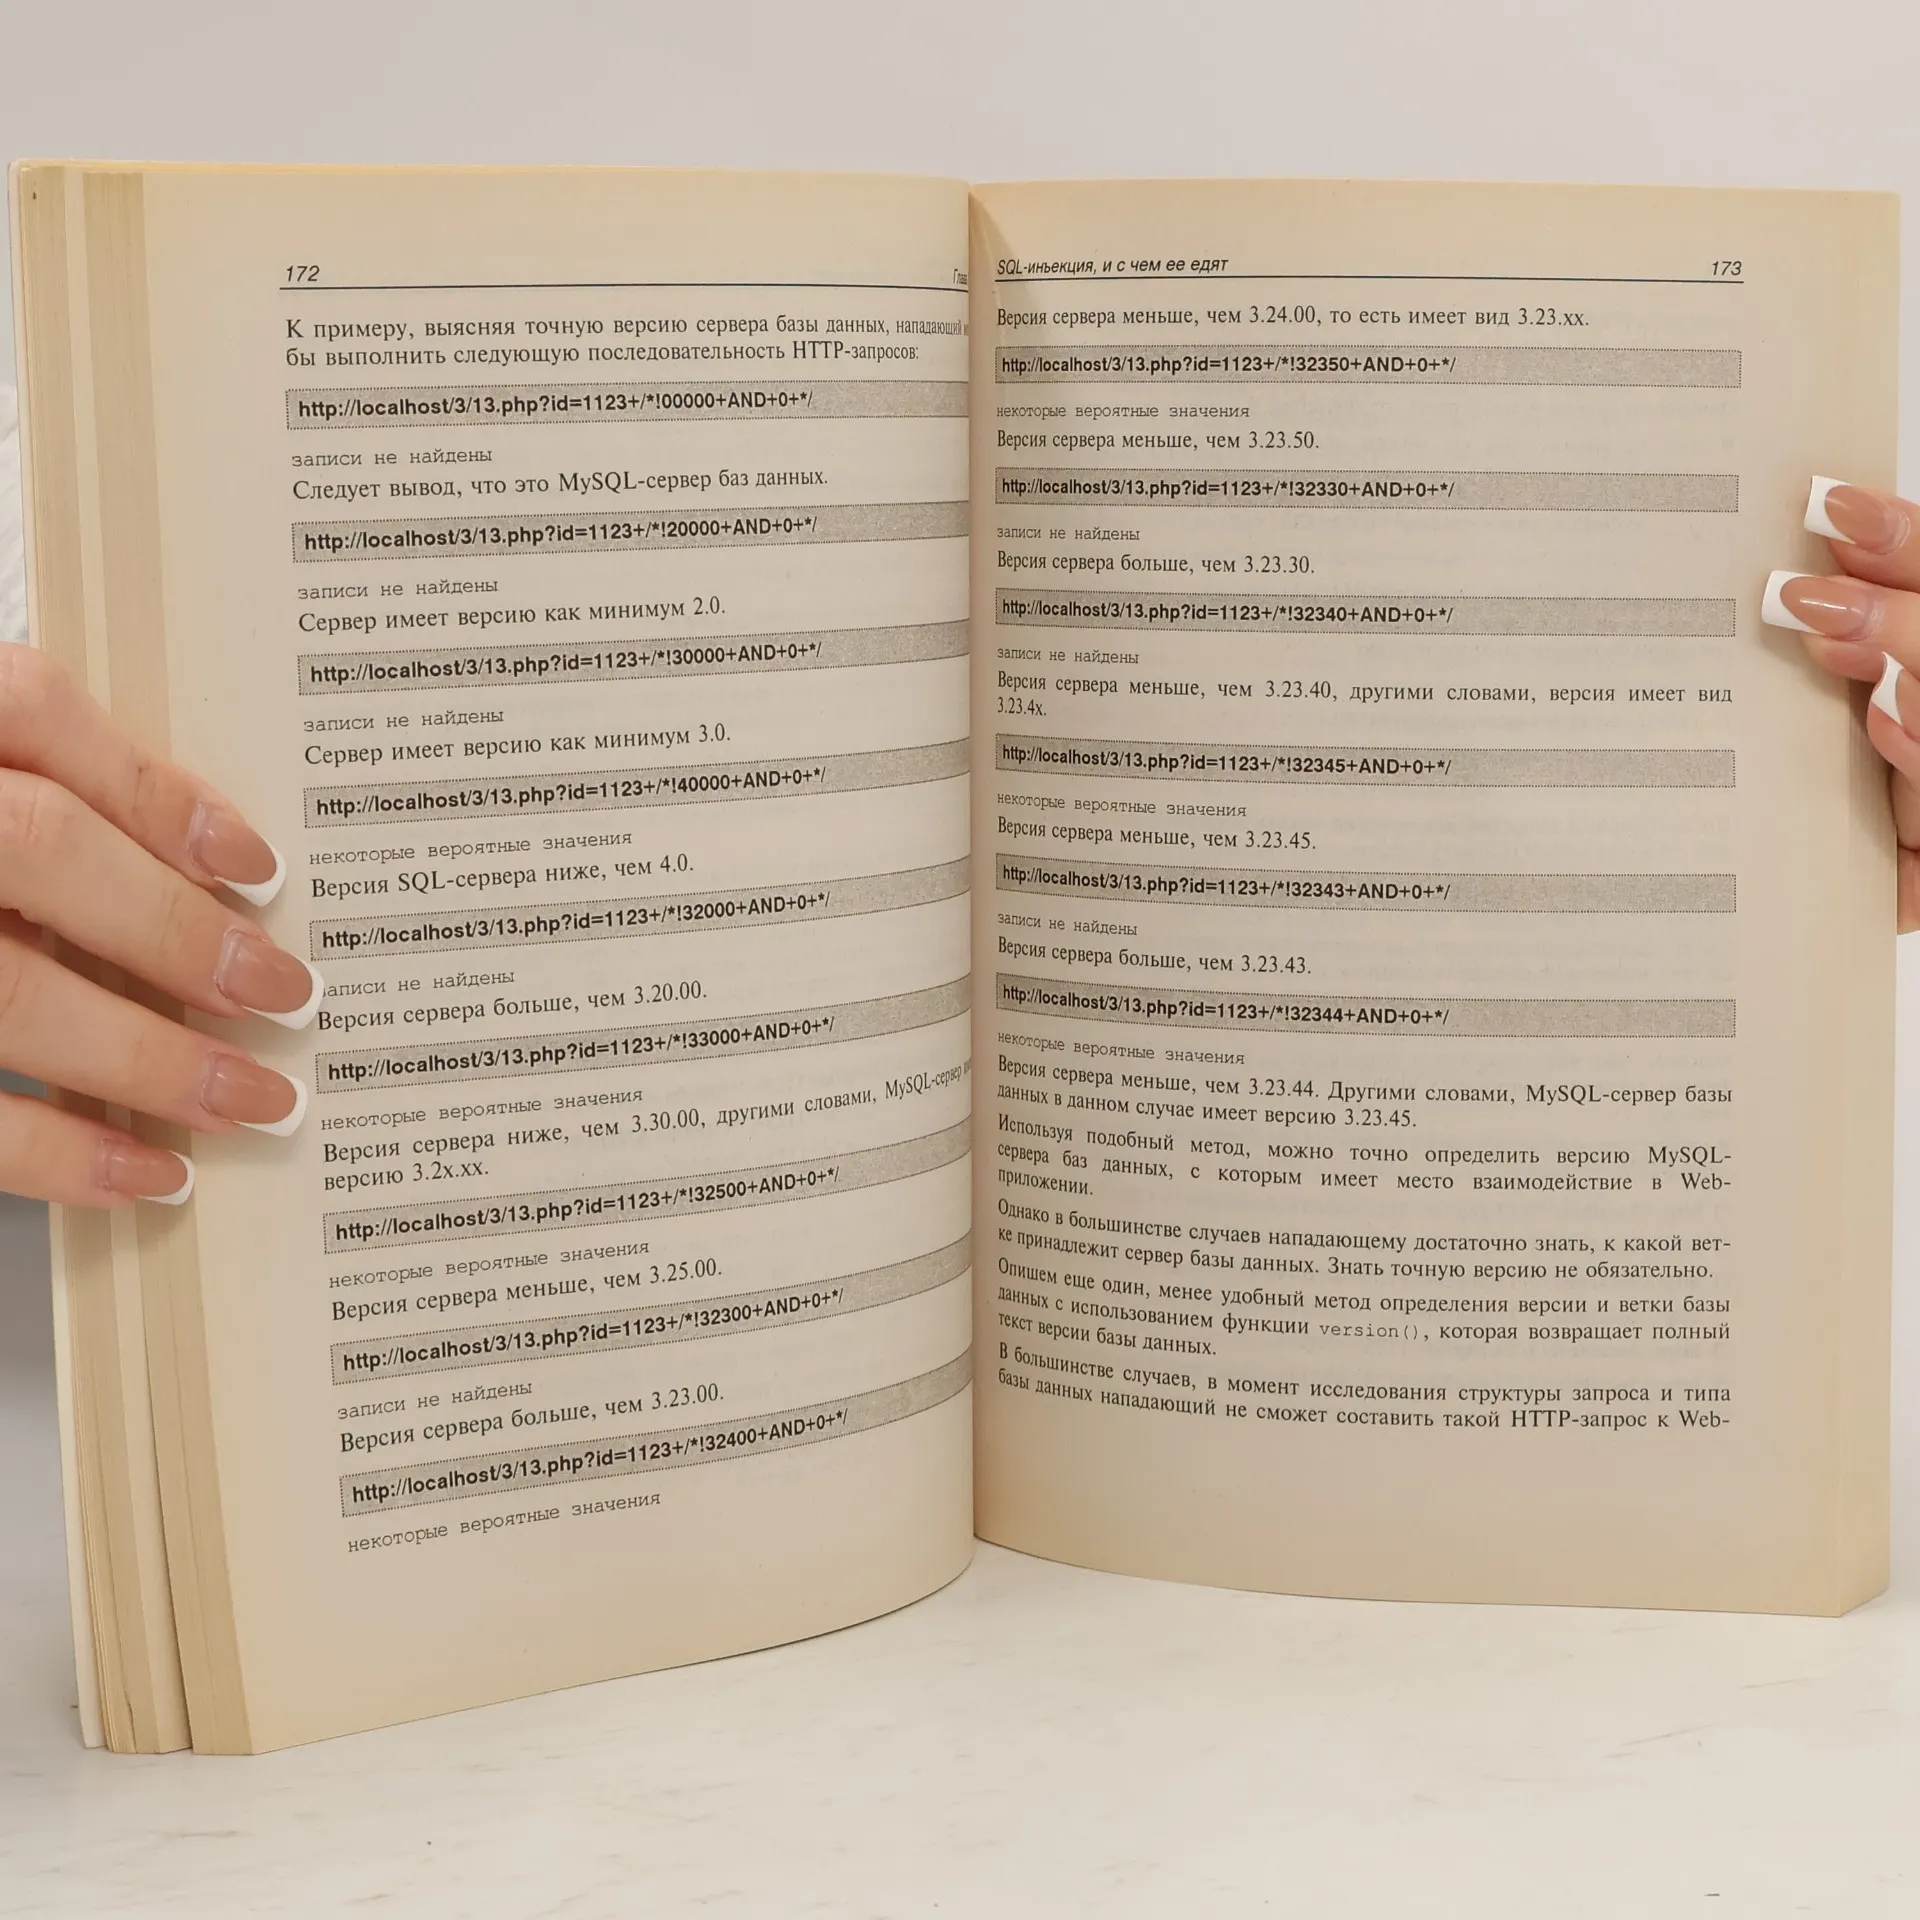
Рассмотрены вопросы обнаружения, исследования, эксплуатации и устранения уязвимостей в программном коде Web-приложений. Описаны наиболее часто встречаемые уяз-вимости и основные принципы написания защищенного кода. Большое внимание уделено методам защиты баз данных от SQL-инъекций. Приведены различные способы построения безопасной системы авторизации и аутификации. Рассмотрен межсайтовый скриптинг (XSS) с точки зрения построения безопасного кода при создании чатов, форумов, систем доступа к электронной почте через Web-интерфейс и др. Уделено внимание вопросам безопасности и защиты систем при размещении сайта на сервере хостинговой компании. Приведено описание вируса, размножающегося исключительно через уязвимости в Web-приложениях. Материал книги сопровождается многочисленными практическими примерами и рекомендациями. Файлы для книги можно скачать по ссылке ftp://ftp.bhv.ru/5941575998.zip
Compra de libros
Тактика защиты и нападения на Web-приложения (Taktika zashchity i napadeniya na Web-prilozheniya), Nizamutdinov Marcel Faridovič
- Idioma

- Publicado en
- 2005
- Encuadernación
- (Tapa blanda)
Métodos de pago
Nadie lo ha calificado todavía.
- Título
- Тактика защиты и нападения на Web-приложения (Taktika zashchity i napadeniya na Web-prilozheniya)
- Idioma
- Ruso
- Editorial
- БХВ-Петербург
- Publicado en
- 2005
- Formato
- Tapa blanda
- ISBN10
- 5941575998
- ISBN13
- 9785941575992
- Serie
- Etiquetas
- Descripción
- Рассмотрены вопросы обнаружения, исследования, эксплуатации и устранения уязвимостей в программном коде Web-приложений. Описаны наиболее часто встречаемые уяз-вимости и основные принципы написания защищенного кода. Большое внимание уделено методам защиты баз данных от SQL-инъекций. Приведены различные способы построения безопасной системы авторизации и аутификации. Рассмотрен межсайтовый скриптинг (XSS) с точки зрения построения безопасного кода при создании чатов, форумов, систем доступа к электронной почте через Web-интерфейс и др. Уделено внимание вопросам безопасности и защиты систем при размещении сайта на сервере хостинговой компании. Приведено описание вируса, размножающегося исключительно через уязвимости в Web-приложениях. Материал книги сопровождается многочисленными практическими примерами и рекомендациями. Файлы для книги можно скачать по ссылке ftp://ftp.bhv.ru/5941575998.zip